AI Cube u2014 Ihr sichere lokale KI Lu00f6sung
Generative KI, internes Unternehmenswissen und kontrollierte Agenten in Ihrer eigenen Betriebsumgebung. Lokal, hybrid oder dediziert in der EU u2014 passend zu Schutzbedarf, Integrationen und Leistungsanforderungen.

Souveru00e4ne KI, die im Haus bleibt
Der AI Cube verbindet geeignete Sprachmodelle, Retrieval-Augmented Generation (RAG), eine nutzerfreundliche Oberflu00e4che und kontrollierte Werkzeuge. Datenflu00fcsse, externe Dienste und Zugriffe werden transparent konfiguriert, damit sensible Informationen gemu00e4u00df Ihrem Betriebsmodell verarbeitet werden.
- Lokales, hybrides oder dediziertes EU-Betriebsmodell
- RAG mit Quellenbezug und vorhandenen Berechtigungen
- Nachvollziehbare Datenflu00fcsse und kontrollierte Schnittstellen
- Skalierbar nach Nutzern, Modellen und Anwendungsfu00e4llen
Bausteine der Lu00f6sung
On-Premise LLM
Geeignete offene oder lizenzierte Modelle laufen in der gewu00e4hlten Betriebsumgebung. Auswahl und Dimensionierung folgen Qualitu00e4t, Sprache, Latenz, Lizenz und Schutzbedarf.
Schlu00fcsselfertige Appliance
Rechenleistung, Modelle und Basissoftware werden vorkonfiguriert bereitgestellt. Netzwerk, Identitu00e4ten, Datenquellen und Sicherheitsvorgaben werden kontrolliert integriert.
RAG auf Ihren Daten
Relevante Inhalte werden zur Anfrage gesucht und der KI als Kontext bereitgestellt. Quellenangaben erhu00f6hen Nachvollziehbarkeit; fachliche Pru00fcfung bleibt bei kritischen Ergebnissen erforderlich.
Verarbeitung direkt vor Ort
- Bedarfsgerechte Dimensionierung
- Kalkulierbare Kapazitu00e4t
- Kurze Datenwege
- Kontrollierter Betrieb
Bei lokalem Betrieb bleiben Modellaufrufe und freigegebene Wissensbestu00e4nde innerhalb der kontrollierten Umgebung. Hybride Komponenten werden nur dort eingesetzt, wo Nutzen, Schutzbedarf und Vorgaben dies zulassen. So lassen sich Latenz, Kapazitu00e4t und Datenflu00fcsse gezielt steuern.
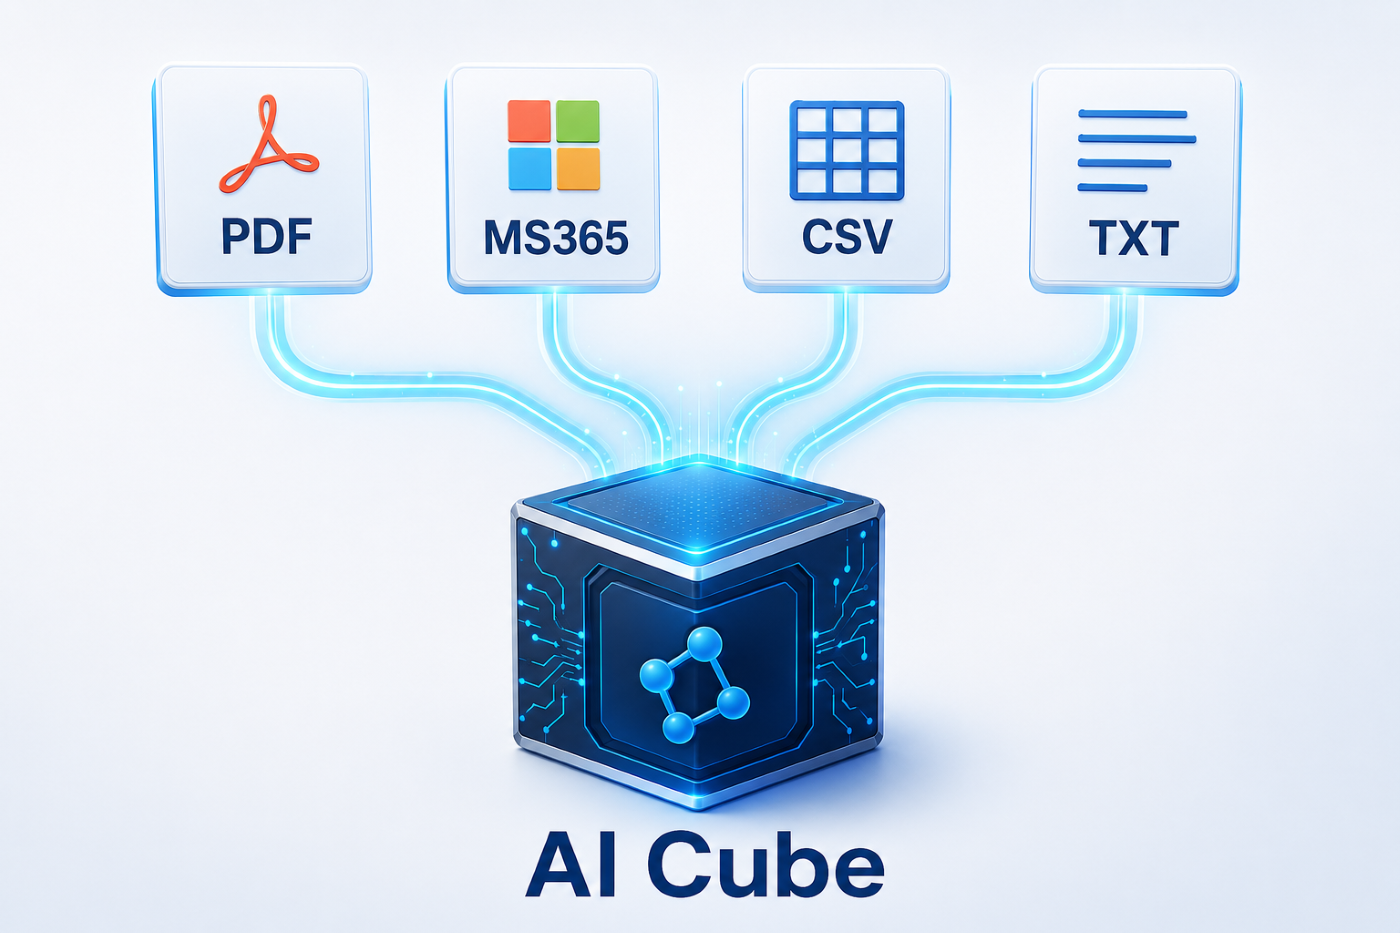
KI-Verarbeitung mit Ihren Daten
- Lokale Datenverarbeitung
- Offline-Betrieb mu00f6glich
- Alle gu00e4ngigen Formate
- Schutz sensibler Informationen
Freigegebene Dokumente aus DMS, Fileservern, Microsoft 365 oder Fachsystemen werden erschlossen, segmentiert und auffindbar gemacht. Antworten ku00f6nnen Quellen referenzieren und bestehende Zugriffsrechte beru00fccksichtigen.
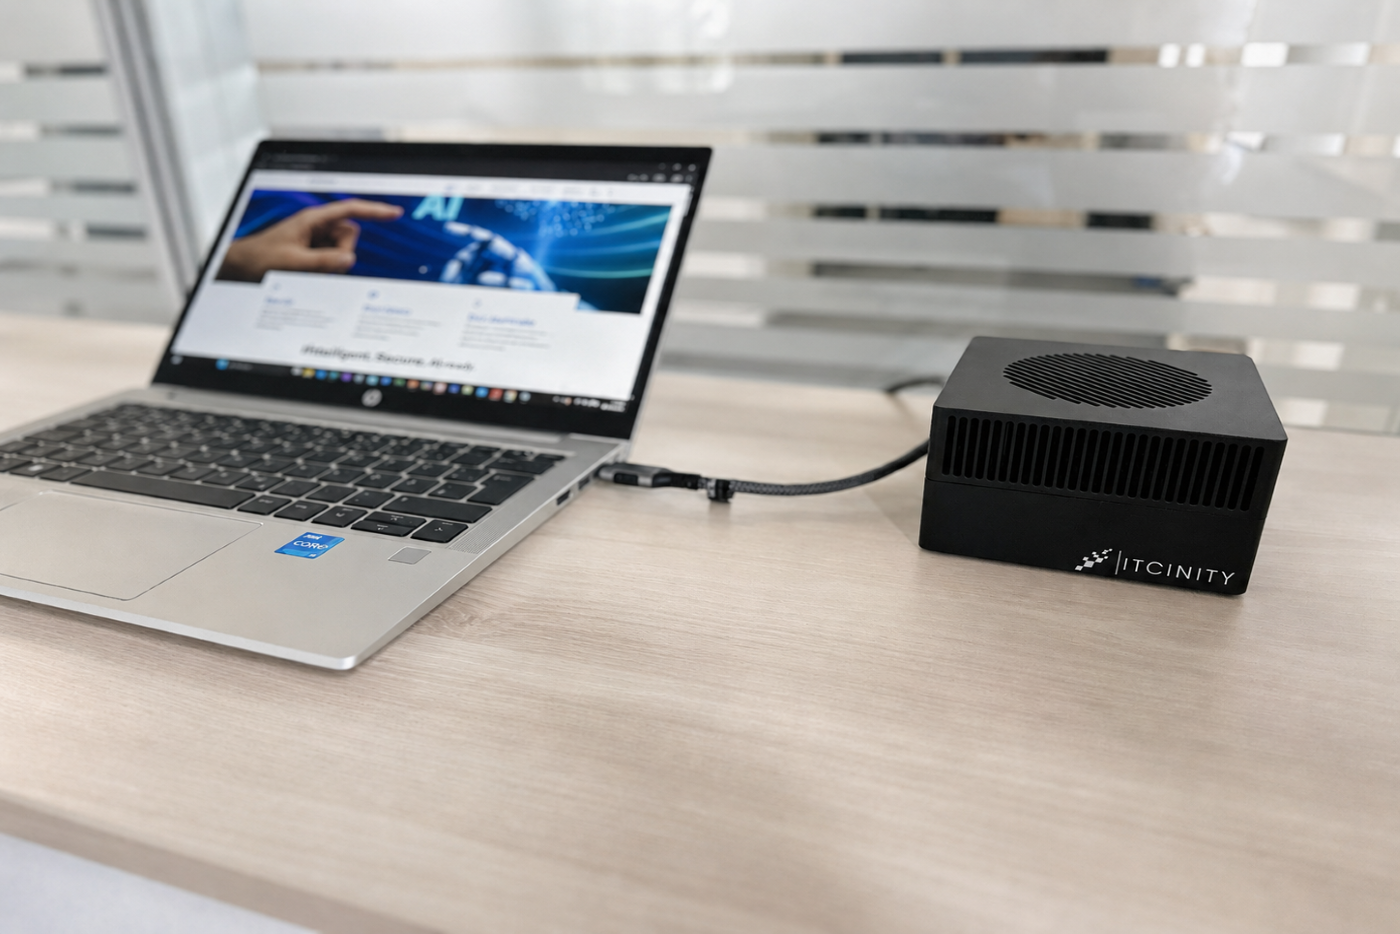
Vorkonfiguriert und schnell integrierbar
- Vorkonfigurierte Plattform
- Anbindung an Identitu00e4ten
- Sicheres Wissensmanagement
Die Plattform wird technisch vorbereitet und anschlieu00dfend in Netzwerk, Identitu00e4tsmanagement und freigegebene Datenquellen eingebunden. Nach Test, Rollenfreigabe und Einfu00fchrung greifen Mitarbeitende u00fcber eine vertraute Chat-Oberflu00e4che auf das Unternehmenswissen zu.
Agenten, die kontrolliert handeln
- Effizienzsteigerung
- Bessere Teamkommunikation
- AI-Agent-Integration
- Hohe Individualisierung
Agenten ku00f6nnen definierte Werkzeuge und Systeme verwenden, um Informationen zusammenzufu00fchren, Entwu00fcrfe zu erstellen oder Prozessschritte vorzubereiten. Berechtigungen, Freigaben, Protokollierung und menschliche Kontrolle begrenzen, was automatisiert ausgefu00fchrt werden darf.
Vom Unternehmenswissen zur belastbaren Antwort
Der AI Cube trennt Datenanbindung, Wissensaufbereitung, Modellausfu00fchrung und Nutzerzugriff. Dadurch lassen sich Quellen, Berechtigungen und technische Komponenten gezielt steuern und weiterentwickeln.
Freigegebene Daten anbinden
DMS, Fileserver, Microsoft 365, Datenbanken und Fachsysteme werden u00fcber passende Konnektoren oder APIs erschlossen.
Inhalte auffindbar machen
Dokumente werden extrahiert, segmentiert, indexiert und mit Metadaten sowie Zugriffsregeln verknu00fcpft.
Antworten und Aktionen steuern
Chat, APIs und Agenten nutzen nur die freigegebenen Modelle, Wissensbestu00e4nde und Werkzeuge des jeweiligen Anwendungsfalls.
Kontrolle entsteht durch Architektur und Betrieb
Lokaler Betrieb reduziert bestimmte Datenu00fcbertragungen, ersetzt aber kein Sicherheits- oder Governance-Konzept. Schutzbedarf, Rollen, technische Kontrollen und der Lebenszyklus des Systems werden gemeinsam betrachtet.
Identitu00e4ten & Rechte
Rollenbasierter Zugriff, vorhandene Gruppen und minimale Berechtigungen fu00fcr Daten, Modelle und Werkzeuge.
Netzwerk & Schnittstellen
Segmentierung, verschlu00fcsselte Verbindungen und explizit freigegebene externe Dienste und Datenflu00fcsse.
Protokollierung & Monitoring
Technische Ereignisse, Nutzung und Agentenaktionen werden entsprechend Zweck und Datenschutz nachvollziehbar erfasst.
Qualitu00e4t & Tests
Referenzfragen, Quellenqualitu00e4t, unerwu00fcnschte Ausgaben und u00c4nderungen an Modellen oder Prompts werden systematisch gepru00fcft.
Agenten & Freigaben
Werkzeuge werden begrenzt, risikoreiche Aktionen bestu00e4tigt und Fehlerfu00e4lle an verantwortliche Personen u00fcbergeben.
Updates & Betrieb
Modelle, Komponenten und Schwachstellen werden bewertet; Updates, Backups und Wiederanlauf werden kontrolliert organisiert.
Dort starten, wo Wissen tu00e4glich gebraucht wird
Ein guter Pilot ist fachlich relevant, technisch begrenzbar und messbar. Der AI Cube kann anschlieu00dfend um weitere Datenquellen, Nutzergruppen und kontrollierte Aktionen erweitert werden.
Technisches Wissen
Handbu00fccher, Serviceberichte und Spezifikationen durchsuchen und Antworten mit Fundstellen bereitstellen.
Richtlinien & Prozesse
Interne Vorgaben, Arbeitsanweisungen und Prozesswissen rollenbezogen zugu00e4nglich machen.
Service & Vertrieb
Informationen aus Wissensbasis und CRM zusammenfu00fchren und Antwort- oder Angebotsentwu00fcrfe vorbereiten.
Dokumentenpru00fcfung
Dokumente klassifizieren, Inhalte extrahieren und Abweichungen fu00fcr die fachliche Pru00fcfung markieren.
Projektwissen
Projektdokumente, Entscheidungen und Lessons Learned auffindbar und teamu00fcbergreifend nutzbar machen.
Kontrollierte Workflows
Vorgu00e4nge vorstrukturieren, Daten u00fcbertragen und freigegebene Prozessschritte mit menschlicher Kontrolle ausfu00fchren.
Vom Use-Case zum kontrollierten Betrieb
Ziel, Nutzer, Daten, Systeme, Schutzbedarf und messbare Erfolgskriterien klu00e4ren.
Begrenzten Wissensbestand anbinden, Qualitu00e4t testen und mit echten Nutzern validieren.
Identitu00e4ten, Quellen und Prozesse integrieren, Verantwortlichkeiten definieren und Nutzung u00fcberwachen.
Orientierung fu00fcr sichere und verantwortungsvolle KI
Architektur und Betrieb werden am konkreten Risiko ausgerichtet. Diese offiziellen Rahmenwerke und Sicherheitsempfehlungen bilden dafu00fcr wichtige fachliche Bezugspunkte.
Risikobasierter Rechtsrahmen fu00fcr Entwicklung, Bereitstellung und Nutzung von KI-Systemen.
Orientierung fu00fcr einen strukturierten und sicheren Einstieg in generative KI.
Rahmenwerk und Mau00dfnahmen zur Identifikation und Steuerung spezifischer KI-Risiken.
Anforderungen an Aufbau, Betrieb und kontinuierliche Verbesserung eines KI-Managementsystems.
Security-by-Design-Leitlinien fu00fcr Entwicklung, Bereitstellung, Betrieb und Wartung von KI-Systemen.
Praxisnahe Risiken und Schutzmau00dfnahmen fu00fcr LLM-Anwendungen und agentische Systeme.
Hu00e4ufige Fragen
Verlassen Daten beim AI Cube das Unternehmen?
Im vollstu00e4ndig lokalen Betriebsmodell ku00f6nnen Modellaufrufe und freigegebene Wissensbestu00e4nde innerhalb Ihrer Umgebung bleiben. Ob Daten an externe Dienste u00fcbertragen werden, hu00e4ngt von Architektur, angebundenen APIs, Telemetrie und Konfiguration ab. Diese Datenflu00fcsse werden im Projekt transparent festgelegt.
Welche Sprachmodelle kommen zum Einsatz?
Die Auswahl erfolgt nach Anwendungsfall, Sprache, Qualitu00e4t, Latenz, Hardwarebedarf und Lizenz. Mu00f6glich sind geeignete offene oder lizenzierte Modelle. Modellwechsel und Updates werden vor dem Einsatz mit Referenzfragen und Sicherheitspru00fcfungen bewertet.
Ist lokaler Betrieb automatisch DSGVO- und AI-Act-konform?
Nein. Der Betriebsort ist ein wichtiger Architekturbaustein, ersetzt aber keine rechtliche und organisatorische Pru00fcfung. Zweck, Rechtsgrundlage, Datenminimierung, Transparenz, Risikoklasse, Rollen, menschliche Aufsicht und laufender Betrieb mu00fcssen fu00fcr den konkreten Anwendungsfall betrachtet werden.
Wie zuverlu00e4ssig sind Antworten aus dem RAG-System?
RAG stellt dem Modell relevante Inhalte aus freigegebenen Quellen bereit und kann Fundstellen anzeigen. Das erhu00f6ht Nachvollziehbarkeit, verhindert aber Fehler nicht vollstu00e4ndig. Qualitu00e4t hu00e4ngt unter anderem von Dokumenten, Suche, Prompting und Modell ab; kritische Ergebnisse benu00f6tigen eine fachliche Pru00fcfung.
Kann der AI Cube vorhandene Berechtigungen u00fcbernehmen?
Ja, sofern die angebundenen Quellen und Schnittstellen dies unterstu00fctzen. Identitu00e4ten, Gruppen und Zugriffsregeln ku00f6nnen in das Berechtigungskonzept einbezogen werden, damit Nutzer nur auf fu00fcr sie freigegebene Inhalte und Funktionen zugreifen.
Wie werden KI-Agenten sicher begrenzt?
Agenten erhalten nur definierte Werkzeuge und minimale Berechtigungen. Kritische Aktionen ku00f6nnen Freigaben erfordern, Ausgaben werden validiert und Vorgu00e4nge protokolliert. Fehler- und Ausnahmefu00e4lle werden an verantwortliche Personen u00fcbergeben.
Bereit fu00fcr den nu00e4chsten Schritt?
Lassen Sie uns Ihren Use-Case besprechen u2014 kostenfrei und unverbindlich.
